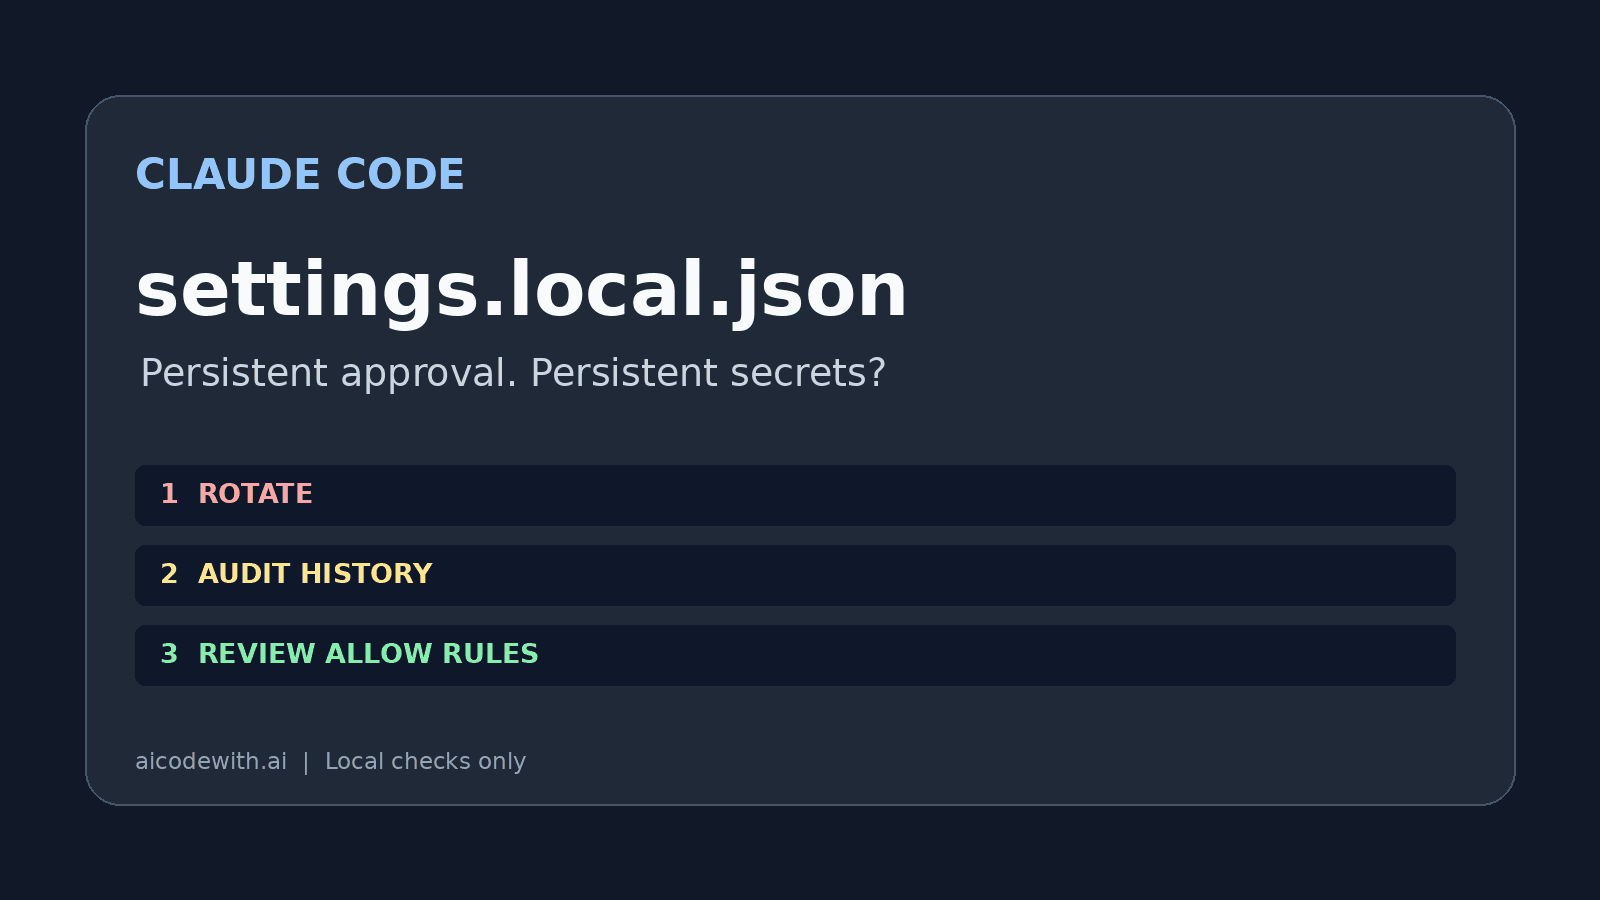
11월 7일 The Hacker News 보도에 따르면 Apiiro 연구진은 영구 승인이 인증 정보가 포함된 명령을 .claude/settings.local.json에 남길 수 있다고 설명했습니다. 이 파일을 커밋하면 비밀이 노출될 수 있습니다. 모든 승인이 전체 명령을 저장하는 것은 아니며, Claude Code가 기본적으로 파일을 공개하는 것도 아닙니다.
파일 정리보다 인증 정보 폐기가 먼저
인증 정보가 공개 저장소에 올라갔다면 발급처에서 먼저 폐기하거나 교체하고 접근 기록과 권한을 점검하세요. 파일 삭제, ignore 규칙, 기록 재작성은 유출된 인증 정보를 무효화하지 않습니다. 복제본, 포크, 빌드 결과물에 사본이 남을 수 있습니다. 팀 저장소의 기록 정리는 협의가 필요하며 여기서는 실행하지 않습니다.
자신의 로컬 저장소만 읽기 전용 점검
아래 스크립트는 소유하거나 점검 권한을 받은 로컬 저장소에만 실행하세요. 고정 경로 두 개와 현재 참조에서 접근 가능한 기록만 읽으며 네트워크 요청, 일치 값이나 원문 줄 출력은 하지 않습니다. 휴리스틱에는 누락과 오탐이 있어 결과 없음이 안전을 증명하지 않습니다. 기본 한도는 서로 다른 기록 blob 1000개, 각 2 MiB입니다. 생략이나 중단이 있으면 추가 점검이 필요합니다. 대화 기록, 다른 경로, 접근 불가능한 객체는 범위 밖입니다.
#!/usr/bin/env python3
"""Read-only heuristic check of exactly two files in one explicitly selected own repo.
Never prints matched values, source lines, remote URLs, or file contents.
Not a complete secret scanner. Do not use on other people's repositories.
"""
import argparse, json, os, re, subprocess
from pathlib import Path
ap=argparse.ArgumentParser(); ap.add_argument('repo'); ap.add_argument('--max-versions',type=int,default=1000)
a=ap.parse_args(); root=Path(a.repo).resolve()
env=os.environ.copy(); env.update(GIT_CONFIG_NOSYSTEM='1',GIT_CONFIG_GLOBAL=os.devnull,GIT_PAGER='cat',GIT_TERMINAL_PROMPT='0')
def git(*args):
    p=subprocess.run(['git','--no-pager','-c','core.fsmonitor=false','-c','core.hooksPath=/dev/null','-C',str(root),*args],env=env,stdout=subprocess.PIPE,stderr=subprocess.DEVNULL)
    return p.stdout if p.returncode==0 else None
top=git('rev-parse','--show-toplevel')
if top is None or Path(os.fsdecode(top).strip()).resolve()!=root:
    raise SystemExit('Select the exact root of your own local repository; no contents printed.')
paths=['.claude/settings.local.json','.claude/settings.json']
rx=re.compile(r"""(?ix)(?:postgres(?:ql)?|mysql|mongodb(?:\+srv)?):\/\/[^\s"'/:]+:[^\s"'@]+@|(?:PGPASSWORD|MYSQL_PWD|password|passwd|api[_-]?key|token)\s*[=:]\s*(?!\$|\\?"?\$)[^\s,;}{]{4,}|\b(?:ghp_|github_pat_|sk-ant-|AKIA)[A-Za-z0-9_-]{8,}""")
limit=2*1024*1024
work=[]
for name in paths:
    p=root/name
    if p.is_symlink() or p.parent.is_symlink():
        work.append({'file':name,'status':'symlink_skipped'}); continue
    if not p.is_file(): work.append({'file':name,'status':'absent'}); continue
    if p.stat().st_size>limit: work.append({'file':name,'status':'size_limit_skipped'}); continue
    work.append({'file':name,'suspected_secret':bool(rx.search(p.read_text(errors='replace')))})
commits=git('log','--all','--format=%H','--',*paths) or b''
seen=set(); checked=0; hits=0; skipped=0; truncated=False
for rev in commits.decode().splitlines():
    for name in paths:
        oid=git('rev-parse',rev+':'+name)
        if oid is None: continue
        oid=oid.strip().decode()
        if oid in seen: continue
        seen.add(oid)
        if checked>=a.max_versions: truncated=True; break
        size=git('cat-file','-s',oid)
        if size is None or int(size)>limit: skipped+=1; continue
        blob=git('cat-file','blob',oid)
        if blob is None: skipped+=1; continue
        checked+=1; hits+=int(bool(rx.search(blob.decode(errors='replace'))))
    if truncated: break
print(json.dumps({'working_tree':work,'history':{'distinct_blobs_checked':checked,'suspected_blobs':hits,'skipped_blobs':skipped,'truncated':truncated},'warning':'heuristic_only; no hit does not prove clean; reachable refs only'},ensure_ascii=False))
python3 selfcheck.py /absolute/path/to/your-own-repository
현재 파일 삭제로 기록이 사라지지 않는다
인증 정보 교체 후 비밀이 포함된 allow 규칙을 검토해 제거하세요. 아래 패턴을 저장소 자체 .gitignore에 추가합니다. 이미 추적 중인 파일을 해제하는 예시 명령은 이후 커밋에서 제외할 뿐 로컬 파일과 과거 커밋은 남깁니다. 여기서는 실행하지 않습니다. 공유 설정도 점검해야 하므로 .claude/ 전체를 무조건 무시하지 마세요.
**/.claude/settings.local.json
git rm --cached .claude/settings.local.json
변수와 패턴 승인의 한계
공식 권한 문서에 따르면 Bash(npm run lint)는 정확한 명령, Bash(npm run *)는 와일드카드 패턴이며 끝의 :*도 지원합니다. 정확한 규칙이 보통 더 좁지만 스크립트 자체가 민감한 작업을 할 수 있습니다. 창을 없애려고 Bash(*)를 허용하지 말고 실제 승인 범위를 확인하세요. JSON 예시는 전역 ~/.claude/settings.json에 기존 설정과 병합합니다.
{
  "permissions": {
    "allow": [
      "Bash(npm run lint)"
    ]
  }
}
psql "$DB_URL"는 셸 변수 사용 예시이지 안전 보장이 아닙니다. 암호를 명령에 직접 넣는 대신 통제된 비밀 관리 도구로 로컬 세션에 주입하세요. 확장된 값은 프로세스 인수, 추적 로그, 도구 출력에 남을 수 있고 모델이 값을 포함한 다른 명령을 생성할 수도 있습니다. 셸 추적을 켜거나 변수를 출력하지 마세요. 데이터베이스 연결은 시도하지 않았습니다.
Claude Code·Codex·Cursor 비교
Claude Code 설정 문서는 전역 ~/.claude/settings.json, 프로젝트 개인용 .claude/settings.local.json, 공유 .claude/settings.json을 구분합니다. 조건에 맞는 최초 쓰기에서 전역 Git excludes에 추가하지만 이 규칙은 저장소와 함께 배포되지 않으며 기존 추적 파일도 해제하지 않습니다. Codex 공급자 설정은 전역 ~/.codex/config.toml에 둡니다. 아래 예시는 공급자 메타데이터만 보여 주고 인증 값은 의도적으로 생략했으므로 그대로 실행 가능한 완전한 인증 설정이 아닙니다. experimental_bearer_token의 실제 값은 자신의 비공개 로컬 설정에서만 관리하고 글이나 커밋에 포함하지 마세요.
Codex 공식 설정 참조와 설정 기본 문서에서 model_provider는 공급자 선택, name은 표시 이름, base_url은 API 기본 주소, wire_api = "responses"는 프로토콜입니다. experimental_bearer_token는 여전히 문서에 있지만 토큰을 설정에 직접 저장하는 방식은 명시적으로 권장하지 않습니다. 예시는 이 사이트의 필드 관례이지 공식 권장 비밀 저장 방식이 아닙니다. 실제 키를 넣으면 전역 파일 자체에 비밀이 있으므로 저장소, 스크린샷, 동기화 묶음, 공유 파일에 포함하지 마세요. 문서의 필드와 위치만 확인했고 인증 요청은 보내지 않았습니다.
model_provider = "aicodewith"

[model_providers.aicodewith]
name = "aicodewith"
base_url = "https://api.aicodewith.ai/chatgpt/v1"
wire_api = "responses"
Cursor 공식 보안 문서에 따르면 터미널 명령은 기본적으로 승인이 필요합니다. Run Modes와 허용 목록은 최선의 보호 장치이지 강제적인 보안 경계가 아닙니다. 동일한 저장 형식이나 유출 면역을 의미하지 않습니다. 모든 클라이언트의 설정, 로그, 기록, 변경 내용을 점검하세요.
이번 데모의 범위
확인한 버전은 Claude Code 2.1.319와 Codex 0.167.0입니다. 격리된 임시 로컬 Git 저장소에 명백한 가짜 암호를 포함한 수동 fixture를 커밋했습니다. 현재 파일에서 탐지됐고 규칙 교체 후 현재 파일은 탐지되지 않았지만 기록에서는 계속 탐지됐습니다. .gitignore 추가만으로 추적은 해제되지 않았습니다. 스크립트 데모는 조사 시간을 제외하고 0.115초였습니다. 클라이언트 UI에서 영구 승인을 누르지 않았으므로 클라이언트 저장 동작 재현은 아닙니다. 모델 호출, 실제 키, push, 공개 유출 인증 정보는 사용하지 않았습니다.