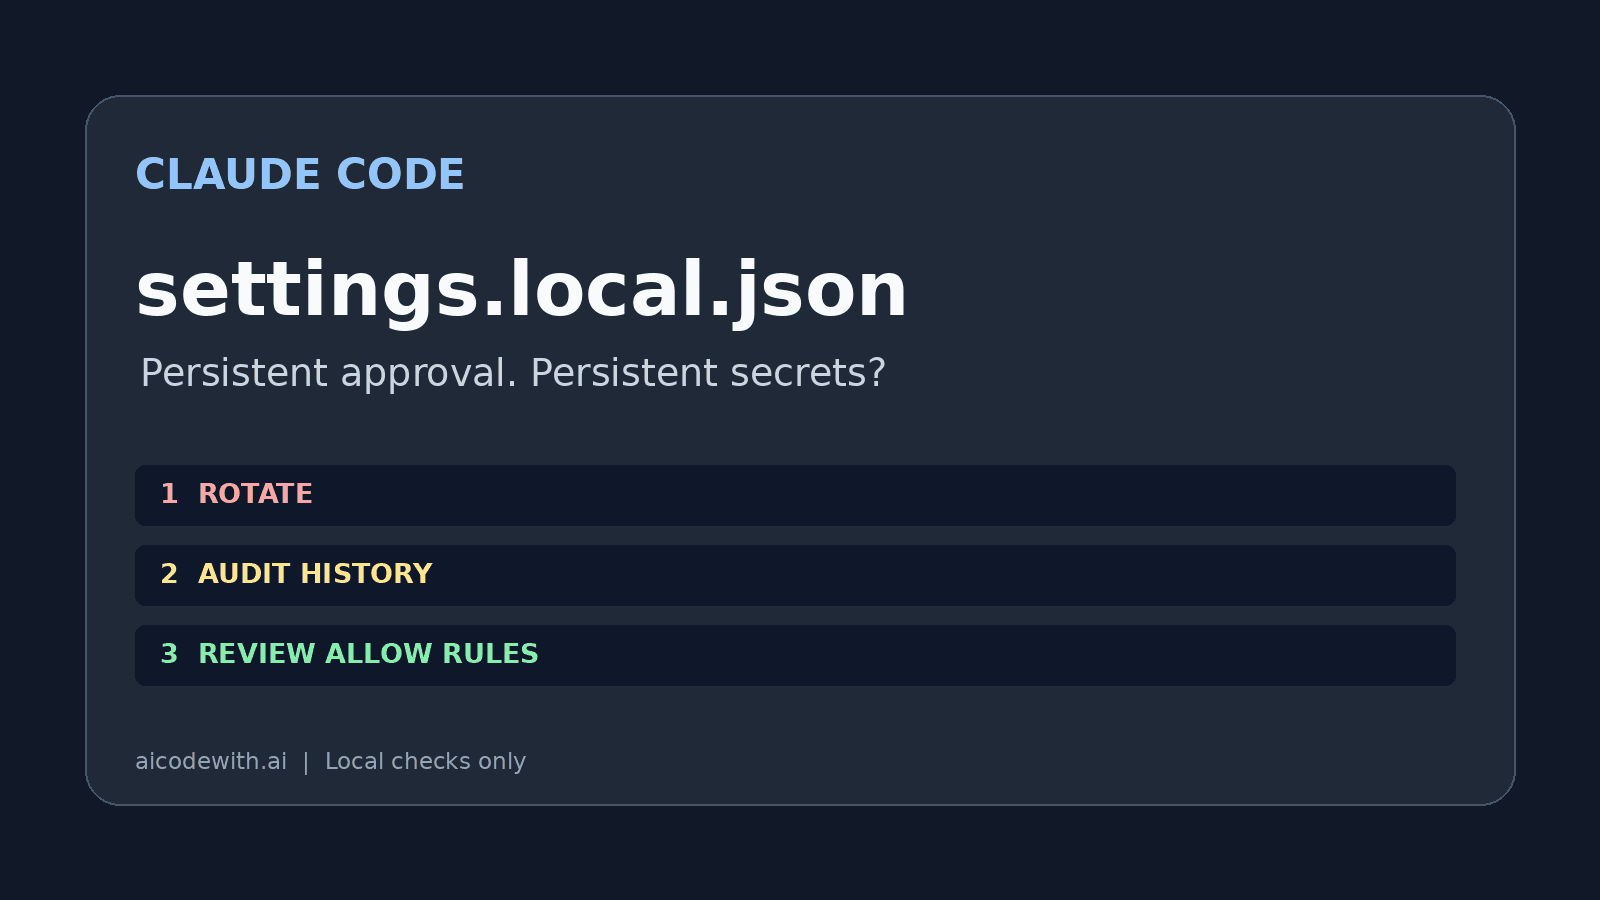
Laut The Hacker News vom 7. November berichten Apiiro-Forscher, dass eine dauerhafte Freigabe einen Befehl samt Zugangsdaten in .claude/settings.local.json speichern kann. Wird diese Datei committed, kann das Geheimnis öffentlich werden. Nicht jede Freigabe speichert den vollständigen Befehl; Claude Code veröffentlicht die Datei nicht standardmäßig.
API-Schlüssel erstellen / Create API Key →
Zugangsdaten zuerst widerrufen
Sind eigene Zugangsdaten in einem öffentlichen Repository gelandet, widerrufen oder rotieren Sie sie zuerst beim Aussteller. Prüfen Sie Zugriffsprotokolle und Rechte. Löschen, Ignore-Regeln und umgeschriebene Historie machen ein Geheimnis nicht ungültig. Kopien können in Klonen, Forks und Build-Artefakten verbleiben. Historienbereinigung mit dem Team abstimmen; hier wird sie nicht durchgeführt.
Nur das eigene lokale Repository prüfen
Das folgende Skript nur für ein eigenes oder ausdrücklich zur Prüfung freigegebenes lokales Repository ausführen. Es liest zwei feste Pfade und deren über aktuelle Referenzen erreichbare Historie, ohne Netzwerkzugriffe oder Ausgabe gefundener Werte und Quellzeilen. Heuristiken können Treffer übersehen oder falsch melden; ein ausbleibender Treffer beweist nicht die Sicherheit. Standardgrenzen: 1000 verschiedene historische Blobs, jeweils höchstens 2 MiB. Übersprungene oder abgeschnittene Ergebnisse erfordern weitere Prüfung. Chats, andere Pfade und unerreichbare Objekte sind nicht abgedeckt.
#!/usr/bin/env python3
"""Read-only heuristic check of exactly two files in one explicitly selected own repo.
Never prints matched values, source lines, remote URLs, or file contents.
Not a complete secret scanner. Do not use on other people's repositories.
"""
import argparse, json, os, re, subprocess
from pathlib import Path
ap=argparse.ArgumentParser(); ap.add_argument('repo'); ap.add_argument('--max-versions',type=int,default=1000)
a=ap.parse_args(); root=Path(a.repo).resolve()
env=os.environ.copy(); env.update(GIT_CONFIG_NOSYSTEM='1',GIT_CONFIG_GLOBAL=os.devnull,GIT_PAGER='cat',GIT_TERMINAL_PROMPT='0')
def git(*args):
    p=subprocess.run(['git','--no-pager','-c','core.fsmonitor=false','-c','core.hooksPath=/dev/null','-C',str(root),*args],env=env,stdout=subprocess.PIPE,stderr=subprocess.DEVNULL)
    return p.stdout if p.returncode==0 else None
top=git('rev-parse','--show-toplevel')
if top is None or Path(os.fsdecode(top).strip()).resolve()!=root:
    raise SystemExit('Select the exact root of your own local repository; no contents printed.')
paths=['.claude/settings.local.json','.claude/settings.json']
rx=re.compile(r"""(?ix)(?:postgres(?:ql)?|mysql|mongodb(?:\+srv)?):\/\/[^\s"'/:]+:[^\s"'@]+@|(?:PGPASSWORD|MYSQL_PWD|password|passwd|api[_-]?key|token)\s*[=:]\s*(?!\$|\\?"?\$)[^\s,;}{]{4,}|\b(?:ghp_|github_pat_|sk-ant-|AKIA)[A-Za-z0-9_-]{8,}""")
limit=2*1024*1024
work=[]
for name in paths:
    p=root/name
    if p.is_symlink() or p.parent.is_symlink():
        work.append({'file':name,'status':'symlink_skipped'}); continue
    if not p.is_file(): work.append({'file':name,'status':'absent'}); continue
    if p.stat().st_size>limit: work.append({'file':name,'status':'size_limit_skipped'}); continue
    work.append({'file':name,'suspected_secret':bool(rx.search(p.read_text(errors='replace')))})
commits=git('log','--all','--format=%H','--',*paths) or b''
seen=set(); checked=0; hits=0; skipped=0; truncated=False
for rev in commits.decode().splitlines():
    for name in paths:
        oid=git('rev-parse',rev+':'+name)
        if oid is None: continue
        oid=oid.strip().decode()
        if oid in seen: continue
        seen.add(oid)
        if checked>=a.max_versions: truncated=True; break
        size=git('cat-file','-s',oid)
        if size is None or int(size)>limit: skipped+=1; continue
        blob=git('cat-file','blob',oid)
        if blob is None: skipped+=1; continue
        checked+=1; hits+=int(bool(rx.search(blob.decode(errors='replace'))))
    if truncated: break
print(json.dumps({'working_tree':work,'history':{'distinct_blobs_checked':checked,'suspected_blobs':hits,'skipped_blobs':skipped,'truncated':truncated},'warning':'heuristic_only; no hit does not prove clean; reachable refs only'},ensure_ascii=False))
python3 selfcheck.py /absolute/path/to/your-own-repository
Gelöschte Dateien bleiben in der Historie
Nach der Rotation allow-Regeln mit Geheimnissen prüfen und entfernen. Das Muster unten in die .gitignore des Repositorys aufnehmen. Der gezeigte Befehl nimmt eine bereits verfolgte Datei aus künftigen Commits, lässt die Arbeitskopie bestehen und löscht keine alten Commits. Er wird hier nur gezeigt. Nicht pauschal .claude/ ignorieren: Auch geteilte Einstellungen auf Geheimnisse prüfen.
**/.claude/settings.local.json
git rm --cached .claude/settings.local.json
Grenzen von Variablen und Mustern
Laut Berechtigungsdokumentation ist Bash(npm run lint) exakt, Bash(npm run *) ein Platzhaltermuster; ein abschließendes :* bleibt unterstützt. Eine exakte Regel ist meist enger, doch das ausgeführte Skript kann sensible Aktionen enthalten. Den tatsächlichen Freigabeumfang lesen statt Bash(*) einzuräumen. Das JSON-Beispiel gehört in die globale ~/.claude/settings.json und muss mit vorhandenen Einstellungen zusammengeführt werden.
{
  "permissions": {
    "allow": [
      "Bash(npm run lint)"
    ]
  }
}
psql "$DB_URL" zeigt Shell-Variablen, garantiert aber keine Sicherheit. Variablen kontrolliert über eine Geheimnisverwaltung in die lokale Sitzung injizieren, statt Passwörter in Befehle einzubauen. Expandierte Werte können trotzdem in Prozessargumenten, Ablaufprotokollen oder Ausgaben auftauchen; das Modell könnte einen anderen Befehl mit dem Wert erzeugen. Kein Shell-Tracing aktivieren und die Variable nicht ausgeben. Es wurde keine Datenbankverbindung aufgebaut.
Claude Code, Codex und Cursor
Die Claude-Code-Einstellungsdokumentation unterscheidet globale ~/.claude/settings.json, lokale .claude/settings.local.json und geteilte .claude/settings.json. Beim ersten passenden Schreiben ergänzt der Client globale Git-Ausschlüsse. Diese reisen nicht mit dem Repository und entfernen keine bereits verfolgte Datei. Die Codex-Anbieterkonfiguration gehört global nach ~/.codex/config.toml. Das Beispiel zeigt nur Anbieter-Metadaten und lässt Authentifizierungswerte bewusst aus; es ist keine vollständig ausführbare Authentifizierungskonfiguration. Den echten Wert von experimental_bearer_token nur in der eigenen privaten lokalen Konfiguration verwalten, niemals im Artikel oder in einem Commit.
Die offizielle Codex-Konfigurationsreferenz und die Grundlagen definieren model_provider als Anbieterauswahl, name als Anzeigenamen, base_url als API-Basis und wire_api = "responses" als Protokoll. experimental_bearer_token ist weiterhin dokumentiert, doch die direkte Tokenspeicherung wird ausdrücklich nicht empfohlen. Das Beispiel folgt der Feldkonvention dieser Website, nicht einer offiziellen Empfehlung zur Geheimnisspeicherung. Nach dem Eintragen enthält die globale Datei selbst ein Geheimnis: nicht in Repositorys, Screenshots, Synchronisierungspakete oder geteilte Dateien aufnehmen. Geprüft wurden Felder und Speicherort, keine authentifizierte Anfrage.
model_provider = "aicodewith"

[model_providers.aicodewith]
name = "aicodewith"
base_url = "https://api.aicodewith.ai/chatgpt/v1"
wire_api = "responses"
Laut Cursor-Sicherheitsdokumentation benötigen Terminalbefehle standardmäßig eine Freigabe. Run Modes und Allowlisten sind Best-Effort-Leitplanken, keine harte Sicherheitsgrenze. Daraus folgen weder ein identisches Speicherformat noch Schutz vor sämtlichen Geheimnislecks. Bei jedem Client Einstellungen, Protokolle, Historie und Diffs prüfen.
Was die lokale Demonstration zeigt
Vorhandene Versionen: Claude Code 2.1.319 und Codex 0.167.0. Eine handgeschriebene Fixture mit eindeutig falschem Passwort wurde ausschließlich in einem isolierten temporären lokalen Git-Repository committed. Das Skript meldete einen aktuellen Treffer; nach Austausch der Regel blieb nur der Historientreffer. Eine neue .gitignore hob das Tracking nicht auf. Dauer der Skriptdemonstration: 0.115 Sekunden ohne Recherche. Die dauerhafte Freigabe wurde nicht in der Client-Oberfläche angeklickt; dies ist keine Reproduktion des Client-Speicherns. Keine Modellabfrage, echten Schlüssel, Pushes oder öffentlich geleakten Zugangsdaten.
API-Schlüssel erstellen / Create API Key →