
架构实践
Codex 多项目怎么管理?Profile、API Key、Git worktree 与 GitHub Actions 的完整隔离方案
当 Codex 开始同时用于多个项目、本地环境和 CI 时,怎么避免 Key、配置、文件和权限互相串线?
Ai Code With•61 min•
AI Code With Blog
聚合 架构实践 相关的模型调用、API 工程和产品实践。
当 Codex 开始同时用于多个项目、本地环境和 CI 时,怎么避免 Key、配置、文件和权限互相串线?
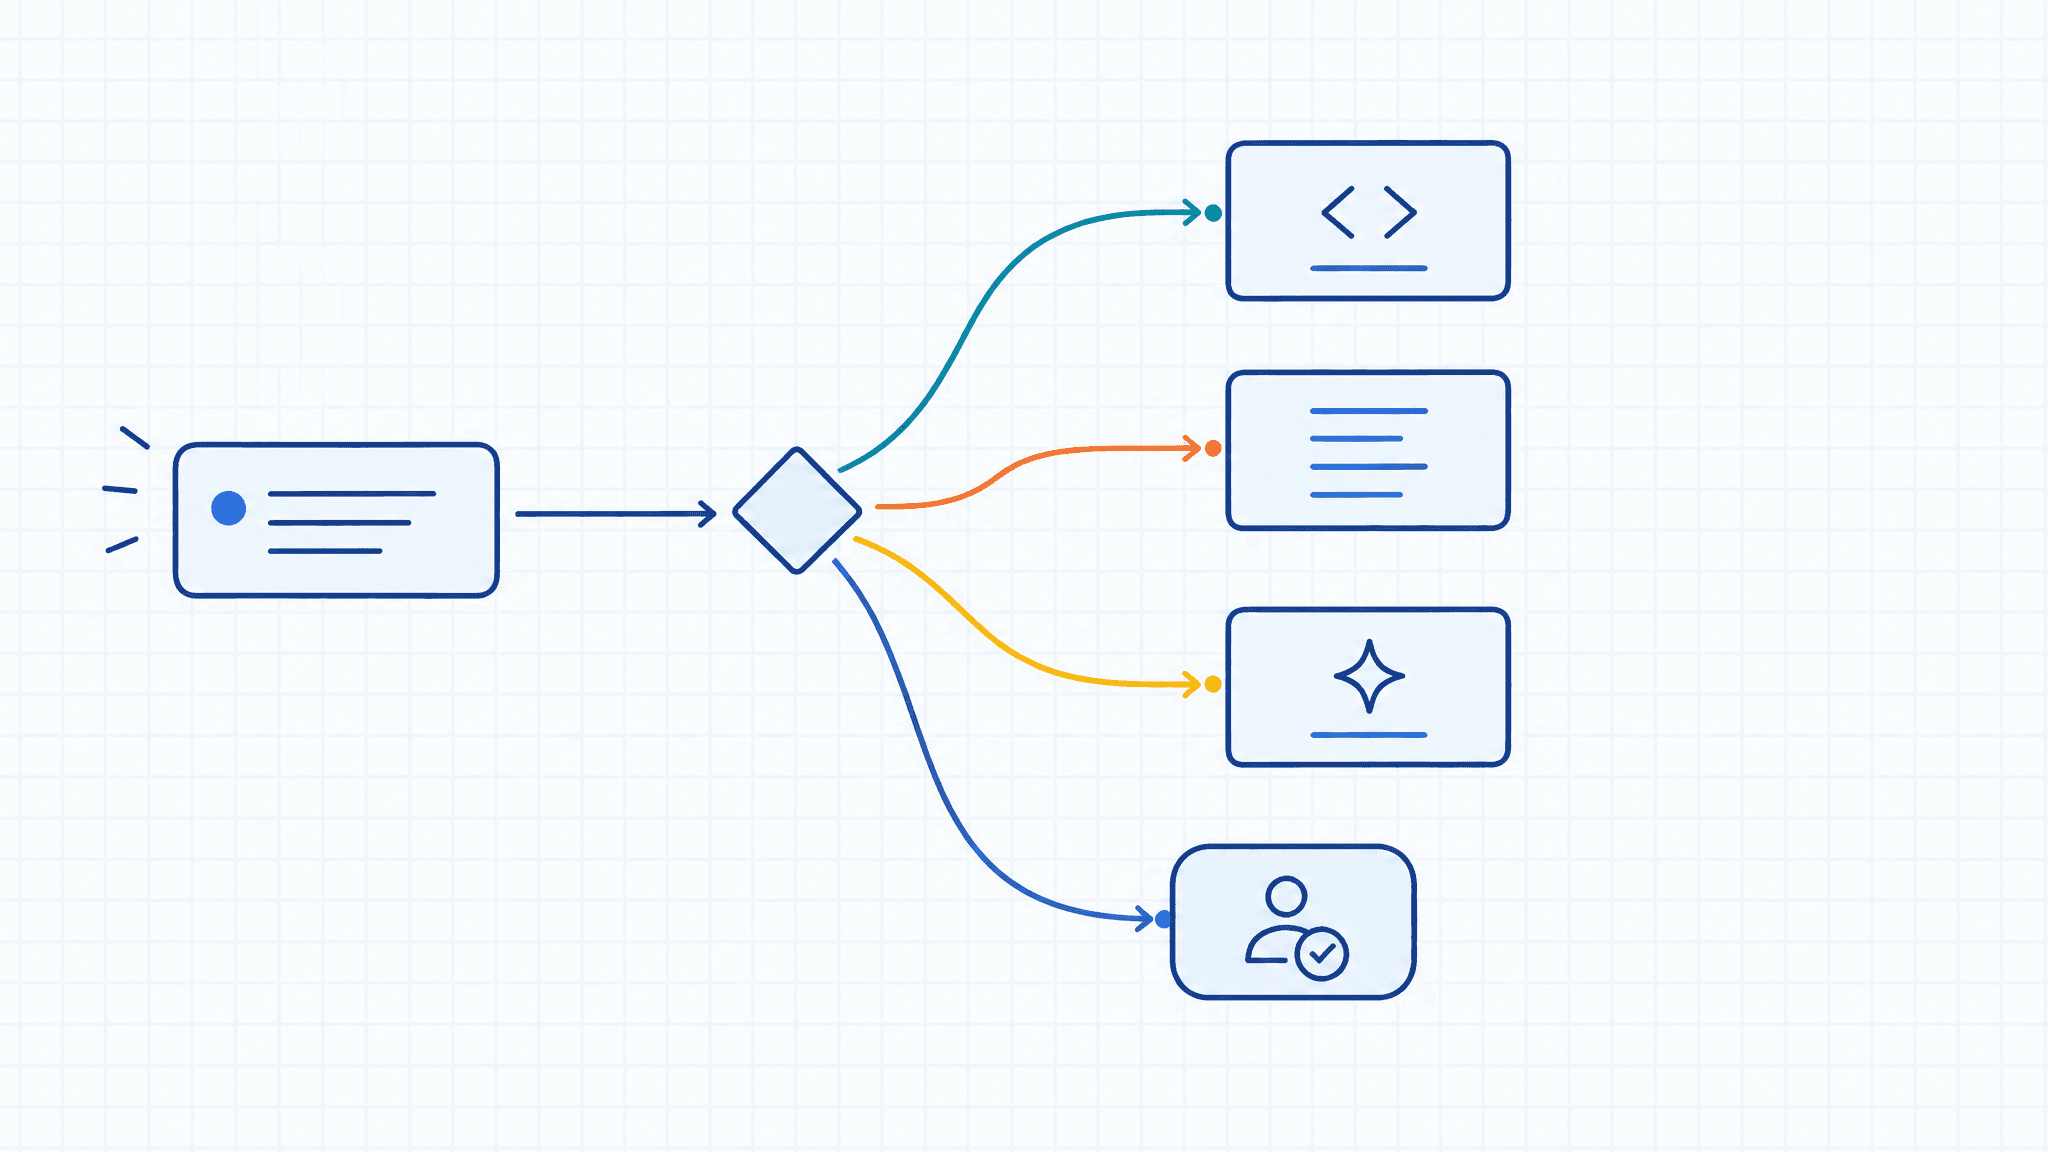
Jev 不负责写代码。用复杂度、操作风险和置信度为编码 Agent 的执行模型设定清晰边界。
说明 Codex App 接第三方模型时真正的配置入口,并通过 Provider、Endpoint 和调用记录验证请求是否生效。

Codex Internet Access安全配置需区分不同执行环境。在Cloud的Agent阶段和Setup脚本中,应分别设置网络访问权限。只为任务提供必要的网络出口,限制访问特定域名和方法。避免"允许所有域名"等宽泛权限,防止prompt injection、Secret泄露和恶意软件等安全风险,确保最小权限原则。

Subagents并行处理需避免"越多越快"误区。适合并行的任务需满足三个条件:输入确定、不依赖中间结论、交付物可单独验收。不适合并行的情况是存在强依赖或共同修改。关键是给子代理制定"交付契约",明确任务边界、读写权限、证据返回及合并机制,确保任务顺利执行和验收。

讲清 Codex 自动化中的权限边界:如何为 codex exec、Playwright MCP、网络访问和 CI 设置最小权限,并用可回滚的验证步骤降低执行风险。

系统梳理 AGENTS.md、Hooks、Automations 和 Playwright MCP 的职责与组合方式,帮助你搭建可控、可审计、能回滚的 Codex 自动化工作流。
配置 Codex 时,先确定使用 ChatGPT 登录还是 API Key;再分开处理 Provider、Base URL 和模型。本文按当前官方认证逻辑给出配置顺序、验证方法与 401/404/429 排查路径。